Proxmox en Sophos: waarom ik mijn firewall uiteindelijk los wil koppelen

Mijn homelab wordt steeds uitgebreider. Waar ik eerst vooral bezig was met losse systemen, ben ik steeds meer gaan kijken naar hoe alles met elkaar samenwerkt.
Twee onderdelen die daarbij belangrijk zijn geworden zijn Proxmox en Sophos.
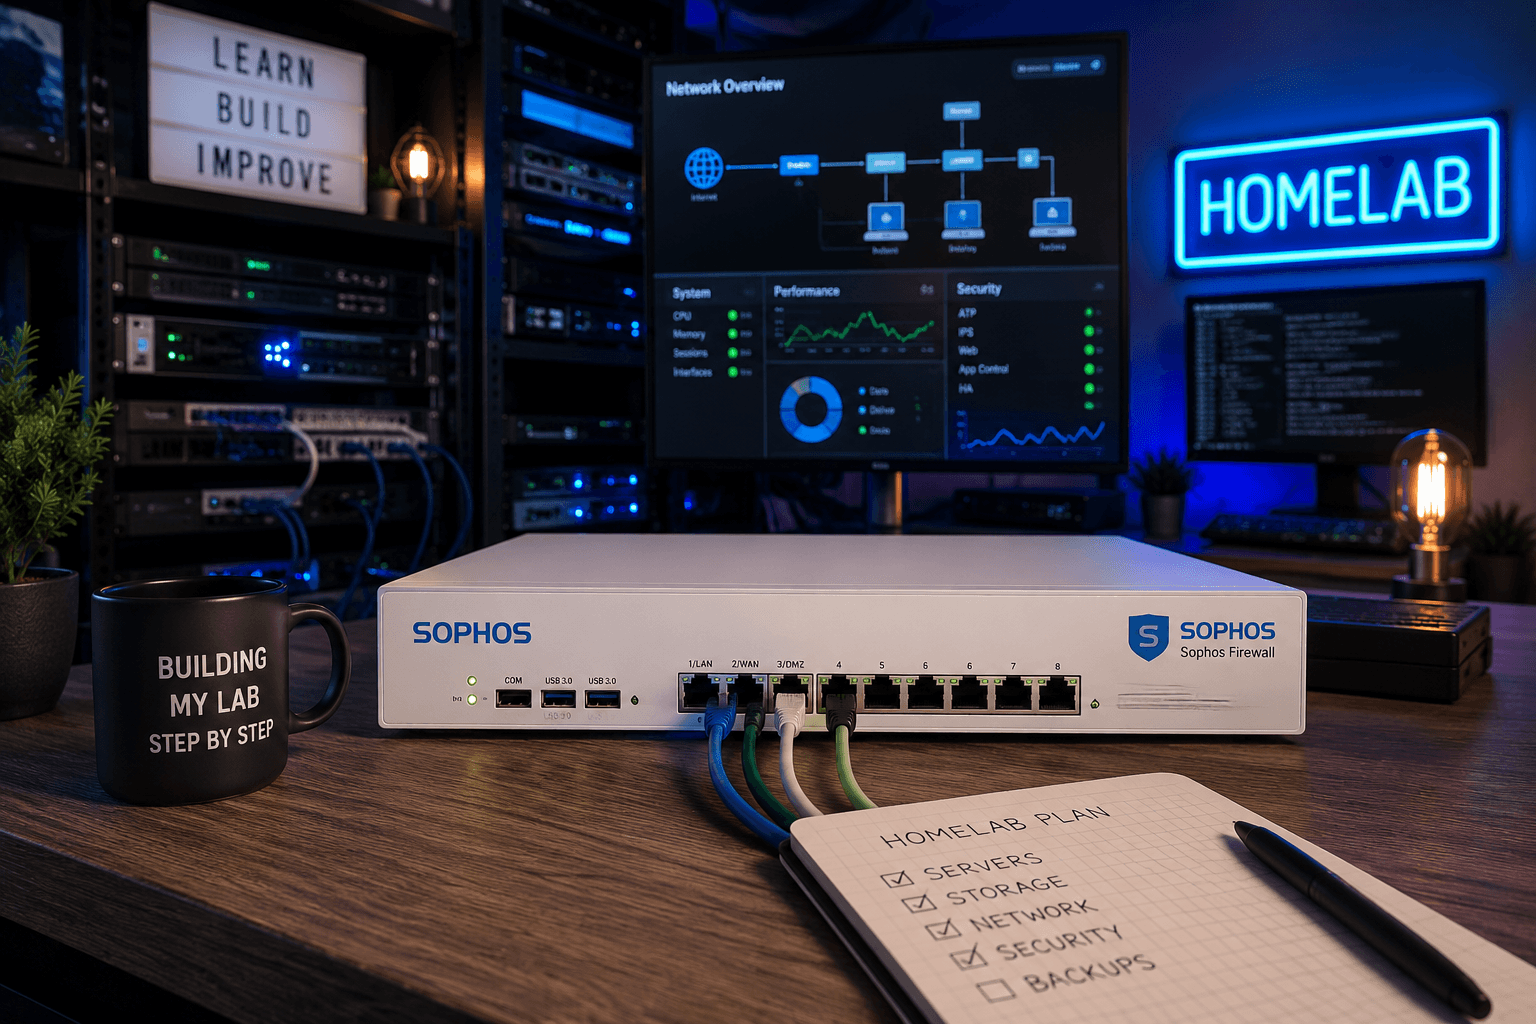
Proxmox draait op mijn server ANNA. Binnen Proxmox draait ook mijn Sophos-firewall als virtuele machine.
Dat heeft mij de afgelopen tijd goed geholpen. Maar inmiddels ben ik op een punt gekomen waarop ik mijn firewall liever los wil hebben van Proxmox.
Eerst even Proxmox
Als je nog niet weet wat Proxmox precies is, heb ik daar eerder een blog over geschreven:
Wat is Proxmox en waarom gebruik ik het in mijn homelab?
Daar leg ik uit wat Proxmox doet en waarom ik het gebruik op ANNA.
In deze blog gaat het vooral over de combinatie met Sophos en waarom ik daar nu anders naar kijk.
ANNA als basis
ANNA is mijn Dell R415-server en vormt een belangrijke basis van mijn homelab.
Op ANNA draait Proxmox. Vanuit Proxmox kan ik verschillende virtuele machines en containers draaien.
Een van die virtuele machines is Sophos.
Dat was voor mij een mooie oplossing. Ik had geen aparte computer nodig voor mijn firewall en kon Sophos gewoon binnen Proxmox draaien.
Voor het opbouwen van mijn homelab was dat ideaal.
Ik kon met de hardware die ik had toch veel leren, testen en uitproberen.
Sophos draait als virtuele machine
Mijn Sophos-firewall draait dus niet op een aparte fysieke firewallcomputer.
Hij draait als virtuele machine binnen Proxmox op ANNA.
Proxmox zorgt voor de virtualisatie en Sophos neemt daarbinnen de taak van firewall op zich.
Mijn verschillende netwerken en systemen kunnen daardoor via Sophos met elkaar communiceren waar dat nodig is. Tegelijkertijd kan ik bepalen welk verkeer wel en niet toegestaan is.
Voor mij was dit een goede manier om mijn homelab op te bouwen zonder meteen allerlei extra hardware te moeten aanschaffen.
Waarom ik het nu anders wil
Toch wil ik uiteindelijk van deze opstelling af.
Niet omdat Sophos op Proxmox niet werkt. Het heeft juist lange tijd prima gewerkt.
Maar mijn homelab wordt steeds groter en ik wil mijn firewall graag onafhankelijk maken van ANNA.
Op dit moment zijn Proxmox en mijn firewall namelijk afhankelijk van dezelfde fysieke server.
Als ik aan ANNA of Proxmox moet werken, heeft dat ook gevolgen voor mijn firewall.
Dat vind ik steeds minder prettig.
Daarom ben ik nu op zoek naar een aparte en geschikte machine voor mijn firewall.
Op zoek naar een betere machine
Ik wil dus niet zomaar een nieuwe computer kopen omdat het kan.
Ik ben juist aan het kijken naar een machine die goed past bij wat ik met mijn firewall wil doen.
De firewall moet zelfstandig kunnen draaien, zonder afhankelijk te zijn van de Proxmox-server.
Daarmee krijg ik een duidelijkere scheiding in mijn homelab.
ANNA kan zich dan richten op Proxmox, virtuele machines en containers.
De firewall krijgt zijn eigen machine en kan zich volledig richten op het netwerk en de beveiliging daarvan.
Voor mij is dat een logische volgende stap in de ontwikkeling van mijn homelab.
Niet alles hoeft meteen perfect
Ik vind het belangrijk om daar eerlijk over te zijn.
Mijn homelab is niet gebouwd volgens een vooraf perfect uitgedacht plan.
Ik ben begonnen met de hardware die ik had. Daarna ben ik steeds verder gaan bouwen, testen en leren.
Sophos als virtuele machine op Proxmox was op dat moment een prima oplossing.
Nu mijn omgeving verder groeit, veranderen mijn wensen ook.
Dat betekent soms dat je een eerdere keuze weer aanpast.
Dat vind ik helemaal niet erg.
Juist daar leer je van.
Dit is geen verhaal van achter een bureau
Mijn leven veranderde door een herseninfarct. Tijdens mijn herstel ben ik mijn technische hobby weer stap voor stap gaan oppakken.
Daarom schrijf ik op deze website niet alsof ik een professionele IT-specialist ben die vertelt hoe iedereen het moet doen.
Ik schrijf over wat ik zelf gebruik, wat ik zelf uitzoek en wat ik onderweg leer.
Soms werkt iets meteen.
Soms maak ik een fout.
En soms kom ik erachter dat een oplossing die eerst goed werkte uiteindelijk niet meer past bij wat ik wil.
Dat is precies wat er nu met mijn firewall gebeurt.
Ik heb Sophos eerst bewust virtueel op Proxmox laten draaien. Nu wil ik kijken of een aparte machine beter bij mijn situatie past.
Dat is geen mislukking. Het is gewoon de volgende stap.
Stap voor stap verder
Mijn homelab is voor mij meer dan alleen een verzameling computers en netwerkapparatuur.
Het is ook een manier om tijdens mijn herstel bezig te blijven met iets wat ik leuk vind.
Ik probeer daarom niet alles tegelijk te veranderen.
Ik kijk naar één onderdeel, probeer te begrijpen wat er gebeurt en ga daarna weer een stap verder.
Mijn volgende stap is daarom duidelijk:
een geschikte machine vinden waarop mijn firewall zelfstandig kan draaien.
Daarna kan ANNA zich weer volledig richten op Proxmox, virtuele machines en containers.
Mijn homelab is nog lang niet af.
Maar dat hoeft ook niet.
Stap voor stap bouw ik verder aan Wim’s Digitale Speeltuin.
Heb jij ervaring met een aparte firewallmachine in een homelab? Waar zou jij op letten bij het kiezen van zo’n machine? Laat gerust een reactie achter. Ik ben benieuwd naar jullie ervaringen.